
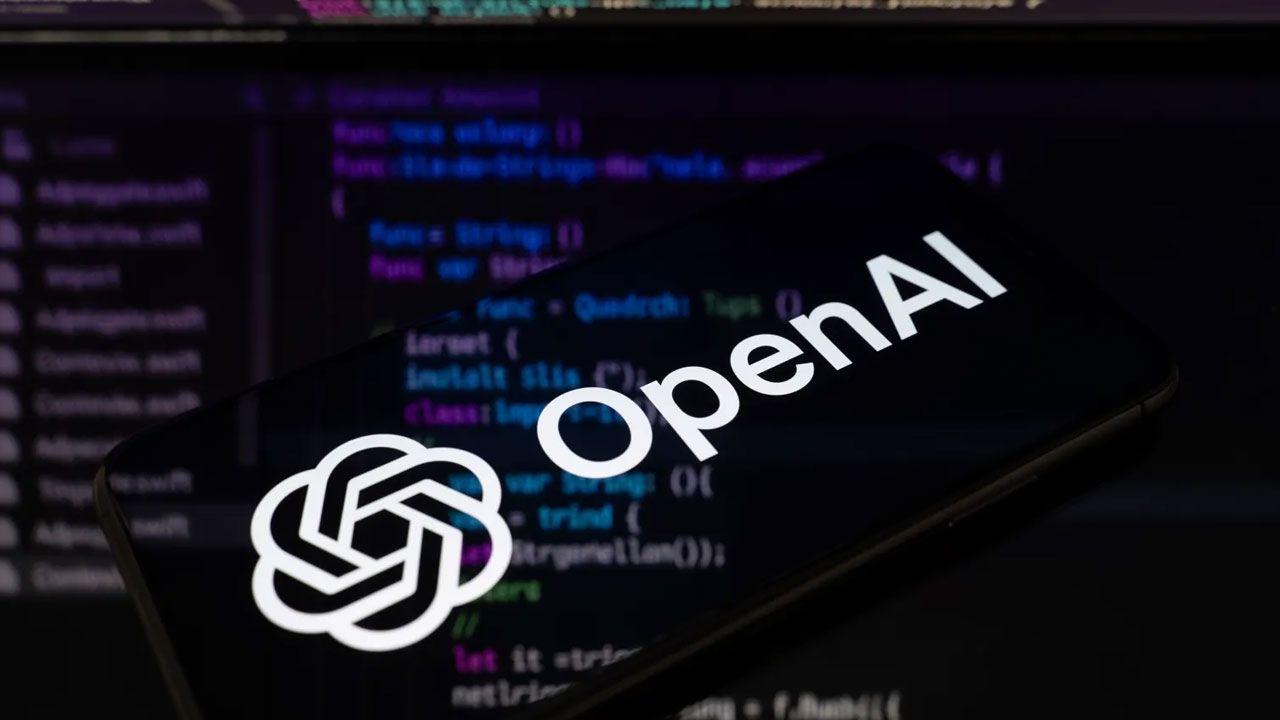
সফটওয়্যার ও কম্পিউটার ব্যবস্থার নিরাপত্তাত্রুটি খুঁজে বের করা এবং সেগুলো সমাধানের পথ পরীক্ষা করতে নতুন এআই মডেল ‘জিপিটি-৬ সাইবার’ পরীক্ষামূলকভাবে চালু করেছে ওপেনএআই। সাইবার নিরাপত্তার ক্ষেত্রে মডেলটিকে ‘ক্রিটিক্যাল’ বা সংকটজনক সক্ষমতার শ্রেণিতে রেখেছে প্রতিষ্ঠানটি। এর আগে আগের সংস্করণ জিপিটি-৫.৬ সাইবারকে ‘হাই’ বা উচ্চ ঝুঁকির শ্রেণিতে রাখা হয়েছিল।
নতুন মডেলটির সক্ষমতা যেমন নিরাপত্তা গবেষণায় কাজে লাগতে পারে, তেমনি অপব্যবহারের আশঙ্কাও রয়েছে। তাই এর ব্যবহার ও সম্ভাব্য ঝুঁকি বিবেচনায় বাড়তি সতর্কতা প্রয়োজন বলে জানিয়েছে ওপেনএআই।
ওপেনএআইয়ের তথ্যমতে, সাইবার নিরাপত্তা গবেষকদের জন্য বিশেষভাবে তৈরি করা হয়েছে জিপিটি-৬ সাইবার। এর মাধ্যমে বিভিন্ন সফটওয়্যার ও কম্পিউটার ব্যবস্থার দুর্বলতা শনাক্ত করা যাবে। পাশাপাশি এসব ত্রুটি ব্যবহার করে সম্ভাব্য সাইবার হামলার কৌশল পরীক্ষা এবং সেগুলো প্রতিরোধের উপায় যাচাই করা সম্ভব হবে।
এর ফলে সাইবার অপরাধীরা কোনো নিরাপত্তাত্রুটির সুযোগ নেওয়ার আগেই গবেষকেরা তা শনাক্ত করে প্রয়োজনীয় সংশোধনের উদ্যোগ নিতে পারবেন। ক্ষতিকর কাজে এআই ব্যবহারের প্রবণতা বাড়ার প্রেক্ষাপটে এ ধরনের প্রযুক্তির প্রয়োজনীয়তা তুলে ধরেছে প্রতিষ্ঠানটি।
নতুন মডেলের কার্যকারিতা বোঝাতে কয়েকটি উদাহরণ প্রকাশ করেছে ওপেনএআই। প্রতিষ্ঠানটির গবেষকেরা জিপিটি-৬ সাইবার ব্যবহার করে মোজিলা ফায়ারফক্স ব্রাউজারের কয়েকটি নিরাপত্তাত্রুটি শনাক্ত করেছেন। মোজিলা এসব ত্রুটিকে উচ্চঝুঁকির হিসেবে চিহ্নিত করেছে। সেগুলো সমাধানে ইতিমধ্যে হালনাগাদ সংস্করণ প্রকাশের কাজ শুরু করেছে প্রতিষ্ঠানটি।
এ ছাড়া লিনাক্স কার্নেলের রক্ষণাবেক্ষণকারীদের কাছে ৩০৪টি গুরুতর নিরাপত্তাত্রুটির তথ্য প্রকাশ করা হয়েছে বলে জানিয়েছে ওপেনএআই। এসব সমস্যা সমাধানে প্রয়োজনীয় প্যাঁচ বা সংশোধনী উন্মুক্ত করার প্রস্তাবও দেওয়া হয়েছে।
প্রাথমিক পর্যায়ে ওপেনএআইয়ের ‘ডেব্রেক রেড’ কর্মসূচির আওতায় নির্বাচিত গ্রাহকেরা জিপিটি-৬ সাইবার ব্যবহারের সুযোগ পাচ্ছেন। উন্নত ও অনুমোদিত সাইবার নিরাপত্তা কার্যক্রম পরিচালনাকারীদের জন্য এ কর্মসূচি চালু করা হয়েছে।
এ কর্মসূচির আওতায় কম্পিউটার ব্যবস্থার নিরাপত্তা যাচাই করতে অনুপ্রবেশের চেষ্টা চালানো এবং এক্সপ্লয়েট তৈরির মতো কাজ করা যায়। এক্সপ্লয়েট হলো বিশেষ কোড বা পদ্ধতি, যার মাধ্যমে কোনো সফটওয়্যার কিংবা কম্পিউটার ব্যবস্থার নিরাপত্তাত্রুটিকে কাজে লাগানো সম্ভব।
রোববার, ০৮ নভেম্বর ২০২৬
প্রকাশের তারিখ : ০৮ নভেম্বর ২০২৬
সফটওয়্যার ও কম্পিউটার ব্যবস্থার নিরাপত্তাত্রুটি খুঁজে বের করা এবং সেগুলো সমাধানের পথ পরীক্ষা করতে নতুন এআই মডেল ‘জিপিটি-৬ সাইবার’ পরীক্ষামূলকভাবে চালু করেছে ওপেনএআই। সাইবার নিরাপত্তার ক্ষেত্রে মডেলটিকে ‘ক্রিটিক্যাল’ বা সংকটজনক সক্ষমতার শ্রেণিতে রেখেছে প্রতিষ্ঠানটি। এর আগে আগের সংস্করণ জিপিটি-৫.৬ সাইবারকে ‘হাই’ বা উচ্চ ঝুঁকির শ্রেণিতে রাখা হয়েছিল।
নতুন মডেলটির সক্ষমতা যেমন নিরাপত্তা গবেষণায় কাজে লাগতে পারে, তেমনি অপব্যবহারের আশঙ্কাও রয়েছে। তাই এর ব্যবহার ও সম্ভাব্য ঝুঁকি বিবেচনায় বাড়তি সতর্কতা প্রয়োজন বলে জানিয়েছে ওপেনএআই।
ওপেনএআইয়ের তথ্যমতে, সাইবার নিরাপত্তা গবেষকদের জন্য বিশেষভাবে তৈরি করা হয়েছে জিপিটি-৬ সাইবার। এর মাধ্যমে বিভিন্ন সফটওয়্যার ও কম্পিউটার ব্যবস্থার দুর্বলতা শনাক্ত করা যাবে। পাশাপাশি এসব ত্রুটি ব্যবহার করে সম্ভাব্য সাইবার হামলার কৌশল পরীক্ষা এবং সেগুলো প্রতিরোধের উপায় যাচাই করা সম্ভব হবে।
এর ফলে সাইবার অপরাধীরা কোনো নিরাপত্তাত্রুটির সুযোগ নেওয়ার আগেই গবেষকেরা তা শনাক্ত করে প্রয়োজনীয় সংশোধনের উদ্যোগ নিতে পারবেন। ক্ষতিকর কাজে এআই ব্যবহারের প্রবণতা বাড়ার প্রেক্ষাপটে এ ধরনের প্রযুক্তির প্রয়োজনীয়তা তুলে ধরেছে প্রতিষ্ঠানটি।
নতুন মডেলের কার্যকারিতা বোঝাতে কয়েকটি উদাহরণ প্রকাশ করেছে ওপেনএআই। প্রতিষ্ঠানটির গবেষকেরা জিপিটি-৬ সাইবার ব্যবহার করে মোজিলা ফায়ারফক্স ব্রাউজারের কয়েকটি নিরাপত্তাত্রুটি শনাক্ত করেছেন। মোজিলা এসব ত্রুটিকে উচ্চঝুঁকির হিসেবে চিহ্নিত করেছে। সেগুলো সমাধানে ইতিমধ্যে হালনাগাদ সংস্করণ প্রকাশের কাজ শুরু করেছে প্রতিষ্ঠানটি।
এ ছাড়া লিনাক্স কার্নেলের রক্ষণাবেক্ষণকারীদের কাছে ৩০৪টি গুরুতর নিরাপত্তাত্রুটির তথ্য প্রকাশ করা হয়েছে বলে জানিয়েছে ওপেনএআই। এসব সমস্যা সমাধানে প্রয়োজনীয় প্যাঁচ বা সংশোধনী উন্মুক্ত করার প্রস্তাবও দেওয়া হয়েছে।
প্রাথমিক পর্যায়ে ওপেনএআইয়ের ‘ডেব্রেক রেড’ কর্মসূচির আওতায় নির্বাচিত গ্রাহকেরা জিপিটি-৬ সাইবার ব্যবহারের সুযোগ পাচ্ছেন। উন্নত ও অনুমোদিত সাইবার নিরাপত্তা কার্যক্রম পরিচালনাকারীদের জন্য এ কর্মসূচি চালু করা হয়েছে।
এ কর্মসূচির আওতায় কম্পিউটার ব্যবস্থার নিরাপত্তা যাচাই করতে অনুপ্রবেশের চেষ্টা চালানো এবং এক্সপ্লয়েট তৈরির মতো কাজ করা যায়। এক্সপ্লয়েট হলো বিশেষ কোড বা পদ্ধতি, যার মাধ্যমে কোনো সফটওয়্যার কিংবা কম্পিউটার ব্যবস্থার নিরাপত্তাত্রুটিকে কাজে লাগানো সম্ভব।
আপনার মতামত লিখুন